في الأيام المحيطة بيوم 21 أكتوبر 2026، أوقفت الحكومة الهولندية خدمة DigiD، وهي وسيلة الدخول التي يستخدمها الناس للخدمات الحكومية. وبدأ مركز تقنية المعلومات الحكومي في فنلندا بإيقاف الخدمات الإلكترونية العامة، وأوقفت وزارة الداخلية الفرنسية مواقع المحافظات، وأغلقت الدنمارك منصة Aula التي تتواصل بها المدارس مع أولياء الأمور. لم يُخترق أيٌّ منها. كانت كلها تنتظر إصلاحاً للغة البرمجة التي تعمل بها مواقعها، ولم ترد أن تعرف ما قد يحدث في هذه الأثناء.
ماذا حدث
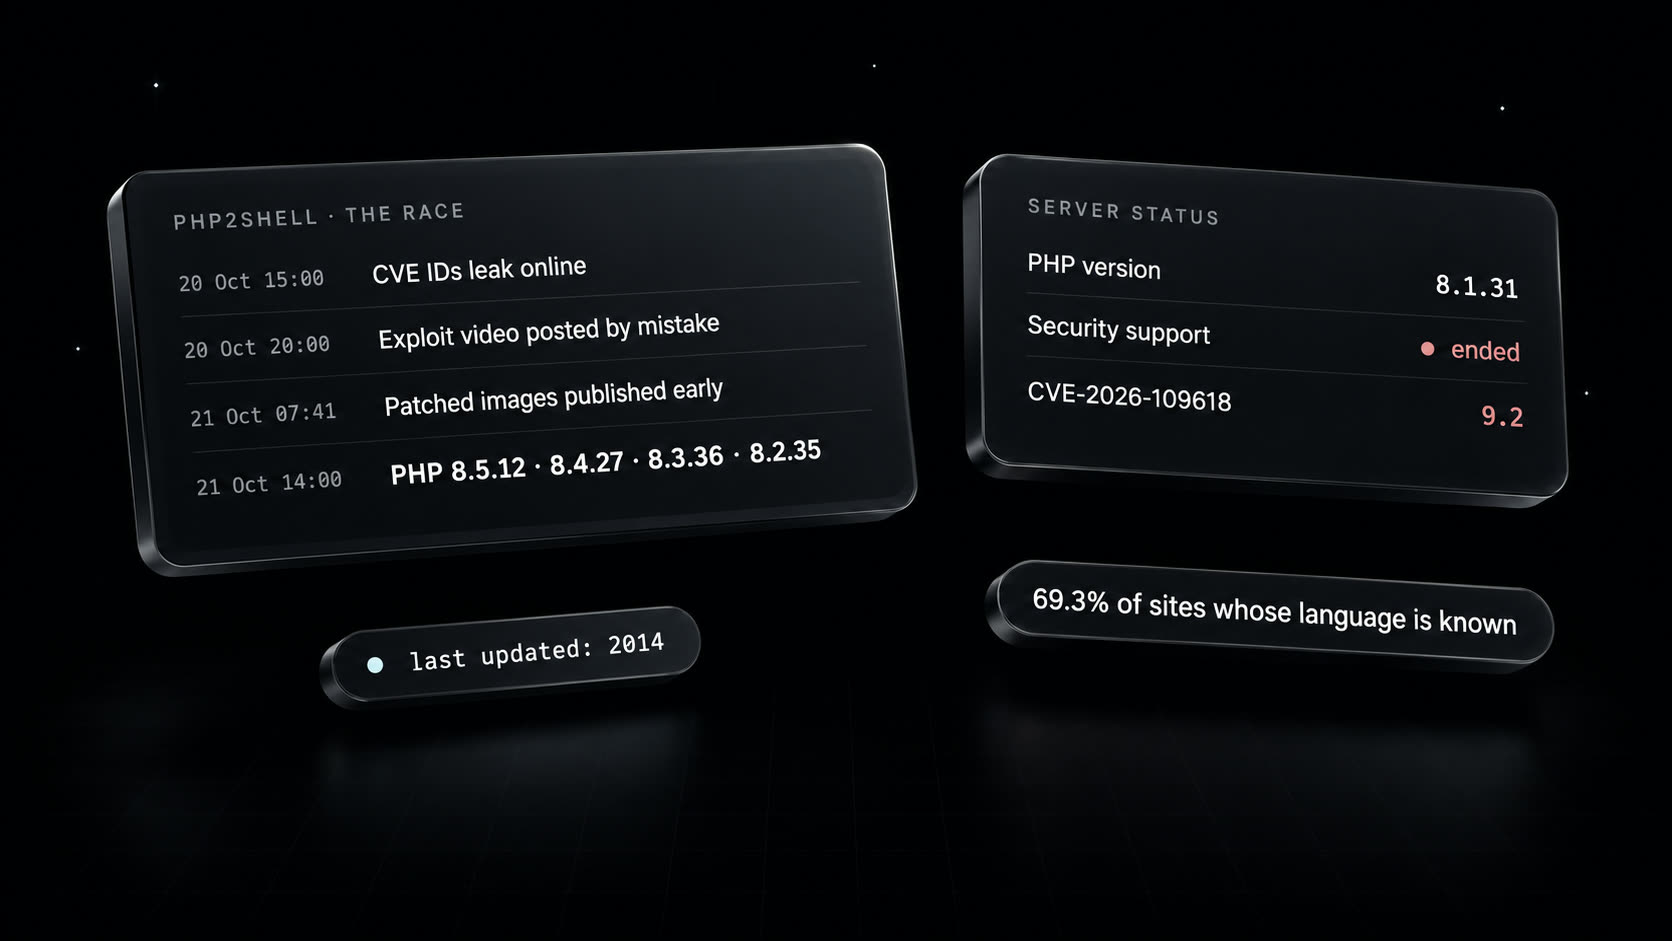
PHP لغة برمجة تعمل على الخادم خلف جزء كبير من الإنترنت، ومنها WordPress وDrupal وJoomla. عندما يفتح أحدهم صفحة، تبنيها PHP. وفي 21 أكتوبر الساعة 14:00 بتوقيت UTC، أصدر مشروع PHP النسخ 8.5.12 و8.4.27 و8.3.36 و8.2.35، وأصلح فيها ثغرتين في PHP نفسها:
- CVE-2026-109618: إذا نفدت الذاكرة من PHP في لحظة غير مناسبة، قد يبقى الطلب مُعَدّاً جزئياً، فتتعامل شيفرة التنظيف مع البيانات التالفة على أنها سليمة.
- CVE-2026-109619: قد تبقى بيانات تخصّ طلباً ما بعد تحرير الذاكرة التي كانت فيها، فيستخدمها الطلب التالي الذي تعالجه عملية الخادم نفسها.
بعبارة بسيطة: يستطيع المهاجم أن يرسل طلباً مُعَدّاً خصيصاً إلى خادم لم يُحدَّث، فيشغّل عليه شيفرته دون تسجيل دخول. وتقول نشرات PHP إن الشيفرة تعمل بصلاحيات حساب خادم الويب، لا بصلاحيات مدير النظام («root»). ومع ذلك فالأمر خطير، لأن حساب خادم الويب يستطيع عادةً قراءة ملفات الموقع وإعداداته، وكثيراً ما تتضمن كلمات مرور قواعد البيانات ومفاتيح API. ويمكن لإحدى الثغرتين أيضاً أن تسرّب محتوى من الذاكرة، وتقول شركة Wiz، وهي من الفرق التي اكتشفت الثغرتين، إن ذلك قد يكشف كلمات مرور ورموز دخول ومفاتيح تخص طلبات أخرى.
الثغرتان في PHP، لا في الموقع المبني عليها. ويعدّ مشروع PHP كل تثبيت يخدم طلبات الويب معرّضاً للخطر، ومنها PHP-FPM وApache مع mod_php وphp-cgi وFrankenPHP وLiteSpeed، ويرى أن الخطر أعلى ما يكون مع mod_php. وقد أثبتت Wiz نجاح الهجوم على WordPress وDrupal وJoomla دون تسجيل دخول، وتقول إن صفحة بسيطة من نوع «Hello World» على نسخة متأثرة قد تكون معرّضة أيضاً. ويرجع الباحثون الشيفرة المتأثرة إلى PHP 5.4 التي صدرت عام 2012. لذلك يبقى موقع WordPress المحدَّث بالكامل معرّضاً للخطر حتى تُحدَّث PHP التي يعمل عليها.
حصلت كل من الثغرتين على 9.2 من 10 في مقياس الخطورة. وقد انتشرت على الإنترنت قبل الإصدار درجة 10.0، وتقول مؤسسة PHP إنها غير صحيحة.
ما هي CVE، وما الذي لا تعنيه
الرقمان الطويلان هما معرّفا CVE، اختصاراً لعبارة Common Vulnerabilities and Exposures، أي «الثغرات والمخاطر الشائعة». وهو سجلّ عام يعمل منذ عام 1999، يعطي كل ثغرة أمنية معروفة معرّفاً واحداً، حتى تعرف شركات البرمجيات والاستضافة وفرق الأمن أنها تتحدث عن المشكلة نفسها. تديره MITRE، وهي مؤسسة غير ربحية، وترعاه CISA، وكالة الأمن السيبراني التابعة للحكومة الأمريكية. وكاد تمويله ينقطع في أبريل 2025 ثم مُدّد في اللحظة الأخيرة، وفي مارس 2026 أعلنت CISA أن البرنامج ممول بالكامل.
أما الدرجة فتأتي من معيار منفصل هو CVSS (نظام تقييم الثغرات الشائعة)، وتديره FIRST، وهي منظمة غير ربحية تجمع فرق الأمن. ويقيّم الثغرة من 0 إلى 10 بحسب طريقة الوصول إليها وحجم الضرر الذي قد تسببه. ودرجة 9.2 تعني أن الثغرة حرجة: يمكن الوصول إليها عبر الإنترنت، دون تسجيل دخول ودون أن يضغط المستخدم على شيء، وأثرها كبير على النظام المتأثر. ولم تبلغ 10 لأن الهجوم يحتاج إلى توفّر ظروف معينة.
سجلّ CVE يثبت وجود ثغرة، ويعني في الغالب أن لها إصلاحاً. وليس بلاغاً عن اختراق أحد. أن يكون النظام معرّضاً للخطر يعني أن الباب يمكن فتحه، لا أن أحداً دخل منه. وما يحدد ذلك قبل أي شيء آخر هو المدة التي يبقى فيها الباب مفتوحاً بعد صدور الإصلاح.
لماذا تدخّلت وكالة الأمن القومي الأمريكية
تُعرف وكالة الأمن القومي الأمريكية (NSA) بعمل الاستخبارات، لكن لها أيضاً مهمة في الأمن السيبراني. فعندما أنشأت مديرية الأمن السيبراني عام 2019، قالت إنها ستعمل على «منع التهديدات التي تستهدف أنظمة الأمن القومي والبنية التحتية الحيوية والقضاء عليها»، مع تركيز مبدئي على صناعة الدفاع. والأنظمة الحكومية والدفاعية تعمل بلغة PHP مثل غيرها، وهذا الجانب من الوكالة هو الذي يحذّر حين تعرّض برمجيات واسعة الانتشار هذه الأنظمة للخطر.
وجاء تحذيرها في 21 أكتوبر صريحاً. فقالت: «هذه الثغرات عيوب في PHP نفسها، لا في التطبيق المستضاف أو إعداداته»، وإن «الجهات السيبرانية المعادية ستستغل على الأرجح ثغرات PHP2Shell». وطلبت من المؤسسات حصر كل نظام يعتمد على PHP، وقالت: «إذا تعذّر التحديث فوراً، يُنصح بإيقاف النظام عن العمل حتى تتم معالجة الثغرة بالكامل».
وعلى عكس بعض العناوين، لم تكتشف الوكالة الثغرتين، بل اكتشفهما باحثون من القطاع الخاص (وسنعود إلى ذلك). وكانت واحدة من عدة جهات أصدرت كل منها تحذيرها في ذلك اليوم:
- CISA دعت إلى التحديث فوراً، وقالت إنها «لم ترصد استغلالاً» للثغرتين وقت النشر، وطلبت ممن لا يستطيع التحديث، أو ما زال على PHP 8.1 أو أقدم، إيقاف تلك الأنظمة حتى تُصلَح.
- قسم الجرائم السيبرانية في FBI كرر نصيحة إيقاف الأنظمة التي لا يمكن تحديثها، وطلب من المؤسسات الإبلاغ عن أي اختراق.
- وفي دول أخرى، بدأت رئاسة الأمن السيبراني في تركيا فحوصاً على المستوى الوطني وأرسلت تنبيهات عاجلة إلى الجهات العامة. وفي الكويت، نقلت صحيفة الراي أن الجهاز المركزي لتكنولوجيا المعلومات حذّر مسؤولي نظم المعلومات ودعاهم إلى تطبيق التحديثات الأمنية التي أصدرها مطوّرو PHP.
وذهبت بعض الحكومات أبعد من ذلك، فأوقفت مواقع عن العمل ريثما تُحدّثها:
- هولندا: MijnOverheid وDigiD وموقع مجلس النواب، بحسب هيئة الإذاعة NOS. وأوقف المركز الوطني للأمن السيبراني موقعه أيضاً.
- فنلندا: أوقفت Valtori، مركز تقنية المعلومات الحكومي، الخدمات الإلكترونية العامة، بحسب هيئة الإذاعة Yle.
- فرنسا: أوقفت وزارة الداخلية مواقع المحافظات «إلى حين صدور الإصلاح الأمني»، بحسب Reuters.
- الدنمارك: أُغلقت منصة المدارس Aula بالكامل، ثم أُعيد تشغيلها في 22 أكتوبر.
- كندا: أُوقفت بعض المواقع الحكومية احتياطاً.
كما أوقفت مؤسسة Wikimedia، التي تدير ويكيبيديا، عدداً من أنظمتها احتياطاً.
السباق: كيف ضاعت الأسبقية
كل إصلاح أمني يطلق سباقاً. فبمجرد نشر الإصلاح، يستطيع المهاجمون مقارنة الشيفرة القديمة بالجديدة، ومعرفة موضع الخلل، وبناء هجوم على كل من لم يحدّث بعد. ويعتمد المدافعون على أسبقية هادئة: من يكتشف الثغرة يبلّغ عنها سراً، ويكتب المطوّرون الإصلاح، وتحصل عليه توزيعات Linux وجهات أخرى مسبقاً بشرط الكتمان، وهو ما يُسمّى الحظر المتفق عليه (embargo)، حتى يصل الإصلاح والتحديثات معاً. وتُظهر PHP2Shell كيف ضاعت هذه الأسبقية.
| متى | ماذا حدث |
|---|---|
| بعد تدقيق أمني عام 2024 | مطوّر يعمل على PHP يجد أولى علامات مشكلة نفاد الذاكرة أثناء إصلاح مشكلة كشفها تدقيق أمني عام 2024. ولا تُصلَح. ووصفت مؤسسة PHP هذا التأخير لاحقاً بأنه «إخفاق هيكلي». |
| 11 أغسطس 2026 | باحثون في شركة الأمن Calif، ضمن برنامج «Patch the Planet» من OpenAI، يبلّغون PHP بأول ثغرة. وكانوا قد وجدوا عدة طرق للسيطرة على الخادم. |
| من 19 إلى 24 أغسطس | شركة Wiz تكتشف الثغرتين بشكل مستقل، مستعينة بنماذج ذكاء اصطناعي من OpenAI وGoogle، وتبلّغ عنهما. |
| 17 أكتوبر | خوادم Amazon الوهمية (الفخاخ) ترصد محاولة لاستغلال PHP2Shell، قبل الإعلان عن الثغرتين بأربعة أيام. |
| 20 أكتوبر، نحو 15:00 بتوقيت UTC | تسرّب معرّفات CVE على الإنترنت، مع موعد إصدار خاطئ ودرجة خاطئة هي 10.0. |
| 20 أكتوبر | مشروع PHP يعلن إصداراً طارئاً، ويقدّم موعده من 22 إلى 21 أكتوبر. |
| 20 أكتوبر، نحو 20:00 بتوقيت UTC | شركة Calif تنشر بالخطأ فيديو لإثبات المفهوم (proof of concept). يُحذف، لكن نسخاً منه تنتشر. |
| 21 أكتوبر، نحو 02:00 بتوقيت UTC | ظهور أول شيفرة استغلال تجريبية، بحسب Amazon. |
| 21 أكتوبر، 07:41 بتوقيت UTC | شركة Chainguard تنشر صور حاويات تتضمن الإصلاح قبل موعده بأكثر من ست ساعات. وتقول مؤسسة PHP إن ذلك خرق الحظر المتفق عليه، ويقول الرئيس التنفيذي لشركة Chainguard إنه نشرها مبكراً لأن الاستغلال كان قد ظهر فعلاً. |
| 21 أكتوبر، 14:00 بتوقيت UTC | مشروع PHP يصدر النسخ المُصلَحة. وتظهر شيفرات استغلال تجريبية أخرى خلال ساعات. |
وقال Matthew Prince، الرئيس التنفيذي لشركة Cloudflare، إن المحاولات على شبكة الشركة ارتفعت من الآلاف في الساعات العشر التي سبقت الإعلان إلى الملايين بعده، بحسب ما نقلت SecurityWeek. وأحصت Censys، التي تفحص الإنترنت، أكثر من 3 ملايين خادم يعمل بلغة PHP في 22 أكتوبر.
أما عدد المحاولات التي نجحت فما زال غير واضح، ومن المهم الدقة هنا. تقول Amazon إنها لا تستطيع الجزم بأن المحاولات المبكرة كانت ستنجح على أنظمة حقيقية. وقالت شركة الأمن watchTowr لموقع SecurityWeek إن شيفرات الاستغلال المتداولة علناً إما لا تعمل، أو تكتفي بفحص وجود الثغرة، أو تُعطّل الخادم المستهدف. وحتى 22 أكتوبر لم تضف CISA أياً من الثغرتين إلى قائمتها للثغرات المعروف استغلالها، في حين قال المركز الوطني الهولندي للأمن السيبراني إنه يرصد مؤشرات على إساءة الاستخدام.
وأمران جعلا هذه المهلة قصيرة إلى هذا الحد:
- التسريبات. المعرّفات والفيديو والنسخ المبكرة كلها أصبحت علنية قبل الإصلاح الرسمي، وكل منها دلّ المهاجمين على موضع البحث.
- الذكاء الاصطناعي. استعان الفريقان اللذان اكتشفا PHP2Shell بنماذج ذكاء اصطناعي، وكتبت Wiz أن النماذج المتقدمة «كانت أساسية لجعل هذه العملية عملية». والأدوات نفسها تستطيع قراءة إصلاح نُشر للتو والمساعدة في كتابة هجوم عليه، فتقصر المدة بين الإصلاح وأول استغلال.
كان المدافعون يعتمدون على بعض الوقت بين صدور الإصلاح وظهور هجمات تعمل، وكانت معظم الأنظمة التي تُدار جيداً تُحدَّث خلاله. أما مع PHP2Shell فقد سبقت أولى المحاولاتِ الإصلاحَ نفسه.
«70% من الإنترنت»: ماذا يعني الرقم
قالت عناوين كثيرة إن PHP2Shell عرّضت 70% من الإنترنت للخطر. فقد عنونت Wiz بحثها بأن الذكاء الاصطناعي كشف ثغرات حرجة «تؤثر في 70% من الإنترنت»، وكتبت CNN عن ثغرة «تؤثر في 70% من الإنترنت»، واستخدم موقع TidBITS وشبكة ABC News عبارات مشابهة.
يأتي الرقم من W3Techs التي ترصد المواقع الإلكترونية. ونصّها في 23 أكتوبر 2026: «تُستخدم PHP في 69.3% من كل المواقع التي نعرف لغتها البرمجية على الخادم». وقبل عام كانت النسبة 73.4%.
الرقم حقيقي، لكن العناوين أغفلت ثلاثة أمور:
- إنه يحسب المواقع، لا الزوار. مدونة لم يفتحها أحد منذ سنوات تُحسب مثل موقع إخباري وطني.
- إنه يحسب فقط المواقع التي يمكن معرفة لغتها. وكثير من المواقع لا تكشف ما تعمل عليه.
- استخدام PHP لا يعني التعرّض للخطر. كثير من المواقع على استضافة يحدّث فيها المزوّد PHP لكل العملاء دفعة واحدة. فمثلاً أبلغت Hostinger عملاءها أن منصتها غير معرّضة للثغرة، وأنها أضافت طبقة حماية إضافية ونشرت النسخ المُصلَحة، وأنهم لا يحتاجون إلى أي إجراء.
ومن الخطأ أيضاً القول إن المواقع الكبيرة لا تستخدم PHP. فبحسب W3Techs تعمل PHP في 58.9% من أكبر 1,000 موقع، و64.4% من أكبر مليون موقع. والفرق في من يتولى رعايتها: المنصات الكبيرة لديها في الغالب فرق أمن تراقب هذا النوع من التحذيرات تحديداً. أما الخطر الحقيقي ففي مكان آخر.
الخطر الحقيقي: مواقع لا يصونها أحد
يعمل WordPress بلغة PHP، ويُستخدم في 39.6% من كل المواقع بحسب W3Techs. واختراق مواقع WordPress أمر شائع، ونادراً ما يكون السبب WordPress نفسه، بل الموقع الذي بُني مرة وأُطلق ثم تُرك: لا تحديث للغة PHP ولا لنظام WordPress ولا للإضافات ولا للقالب، وكثيراً لا يبقى في الشركة من يعرف أين يُستضاف.
وأرقام النسخ تُظهر مدى انتشار ذلك. فمن المواقع التي تستخدم PHP، ما زال 26.9% يعمل على PHP 7، و7.7% على PHP 5 (W3Techs)، ولم يعد مشروع PHP يدعم أياً منهما. وانتهى الدعم الأمني للنسخة PHP 8.1 في 31 ديسمبر 2025، ونسخة 8.0 غير مدعومة أيضاً. ولم تصدر نسخ مُصلَحة رسمية إلا للنسخة 8.2 وما بعدها، وهي بحسب أرقام W3Techs نحو نصف مواقع PHP. وتوفّر بعض توزيعات Linux وجهات الدعم المدفوع نسخاً مُصلَحة من الإصدارات الأقدم، لكن معظم النصف الآخر لا يجد تحديثاً بسيطاً يثبّته: فالإصلاح يعني الانتقال إلى نسخة أحدث من PHP، وربما تعديل الموقع ليعمل عليها.
وهذا النمط وراء معظم الهجمات، لا هذا الهجوم وحده. فقد وجد تحذير مشترك من CISA وNSA وFBI عن أكثر الثغرات استغلالاً في عام 2022 أن المهاجمين «استغلوا ثغرات البرمجيات القديمة أكثر من الثغرات التي كُشف عنها حديثاً، واستهدفوا الأنظمة المتصلة بالإنترنت التي لم تُحدَّث». الثغرة تتصدر العناوين، لكن الضرر يقع في النظام الذي لم يحدّثه أحد.
ما الذي تراجعه هذا الأسبوع
- اعرف نسخة PHP التي يعمل بها موقعك. تعرضها عادة لوحة تحكم الاستضافة، وإلا فاسأل المطوّر أو شركة الاستضافة. تحتاج إلى 8.5.12 أو 8.4.27 أو 8.3.36 أو 8.2.35، أو أحدث منها.
- اسأل شركة الاستضافة إن كانت قد حدّثت. في الاستضافة المُدارة تحدّث الشركة PHP بنفسها. أما على خادمك الخاص أو جهاز سحابي فالتحديث عليك أو على المطوّر. وقد حصلت توزيعات Linux على الإصلاح مسبقاً، فابحث عن الحزم المحدّثة لدى مزوّدك.
- إن كنت على PHP 8.1 أو أقدم، فخطّط للترقية الآن. هذه النسخ لا تحصل على إصلاح رسمي، ونصيحة CISA أن تبقى هذه الأنظمة متوقفة حتى تُصلَح.
- إن لم تستطع التحديث اليوم، فأوقف الموقع. هذه هي النصيحة الرسمية، وهي أفضل من تشغيل خادم يبحث عنه المهاجمون.
- حدّث كل شيء آخر أيضاً. WordPress والإضافات والقوالب. فثغرة PHP2Shell في PHP، لكن معظم الاختراقات تستغل ثغرات أقدم في البرمجيات المبنية عليها.
- إن كنت غير متأكد، فغيّر بيانات الدخول السرية. إذا بقي موقع غير مُصلَح متصلاً بالإنترنت بعد 21 أكتوبر، فغيّر كلمة مرور قاعدة بياناته وأي مفاتيح API يحفظها، وافحصه بحثاً عن ملفات لا تعرفها.
- تابع التحديثات. في 23 أكتوبر نشر مشروع PHP تنبيهاً إضافياً يقترح تعطيل إعداد اسمه
session.upload_progress.enabledحتى الإصدار الدوري القادم. راجع php.net لمعرفة آخر المستجدات. - اتفق على من يصون موقعك بعد إطلاقه. هذا أهم سؤال، وأسهل ما يُنسى عند انتهاء المشروع: من يحدّثه، وبأي سرعة، ومن يتلقى الاتصال حين يصدر التحذير القادم.
نبني في Koredyne البرمجيات والمواقع الإلكترونية للشركات في الكويت والخليج. وإن لم تكن متأكداً مما يعمل عليه موقعك أو من يتولى رعايته، تواصل معنا وسنساعدك في معرفة ذلك.
المصادر
- نشرة PHP الأمنية وملاحظات الإصدار، php.net، من 20 إلى 23 أكتوبر 2026
- نشرة PHP عن CVE-2026-109618 وعن CVE-2026-109619، GitHub
- إصدار PHP الأمني وخطط تعزيز أمن PHP، مؤسسة PHP
- تحذير NSA: إصلاحات حرجة موصى بها لثغرات PHP، وكالة الأمن القومي الأمريكية
- ثغرات حرجة في PHP تتطلب التحديث الفوري، CISA
- قسم الجرائم السيبرانية في FBI على X، 21 أكتوبر 2026
- إطلاق مديرية الأمن السيبراني، وكالة الأمن القومي الأمريكية، 2019
- PHP2Shell، Calif
- PHP2Shell: الذكاء الاصطناعي يكشف ثغرات حرجة، Wiz
- رصد استغلال PHP2Shell قبل الإعلان عنها، AWS
- استغلال PHP2Shell بدأ قبل الإصلاح بأيام، SecurityWeek
- نشرة Censys عن PHP2Shell، Censys
- صفحة حالة Hostinger: تحديث PHP الأمني، Hostinger
- مواقع حكومية وتعليمية متوقفة، NOS؛ الخدمات الإلكترونية العامة في فنلندا، Yle؛ مواقع المحافظات الفرنسية، Reuters عبر Devdiscourse؛ عودة منصة Aula، The Copenhagen Post؛ المواقع الحكومية الكندية، CTV News
- إيقاف مواقع حول العالم بعد اكتشاف ثغرة بالذكاء الاصطناعي، CNN
- رئاسة الأمن السيبراني التركية تدعو إلى إجراءات عاجلة، Sözcü
- الجهاز المركزي لتكنولوجيا المعلومات يحذّر من ثغرة في PHP، الراي
- استخدام PHP وPHP بحسب ترتيب المواقع وتاريخ الاستخدام واستخدام WordPress، W3Techs، 23 أكتوبر 2026
- نسخ PHP المدعومة، php.net
- عن برنامج CVE، CVE.org؛ تأمين تمويل برنامج CVE، CSO Online؛ CVSS، FIRST
- أكثر الثغرات استغلالاً في 2022 (AA23-215A)، CISA وNSA وFBI وشركاؤها